В Україні виявили понад 100 зламаних сайтів: користувачів Windows атакують через фальшиву CAPTCHA
Центр права та захисту ЛексЮкрейн інформує — будьте обережні на сторінці сайтів ➡️ CAPTCHA!
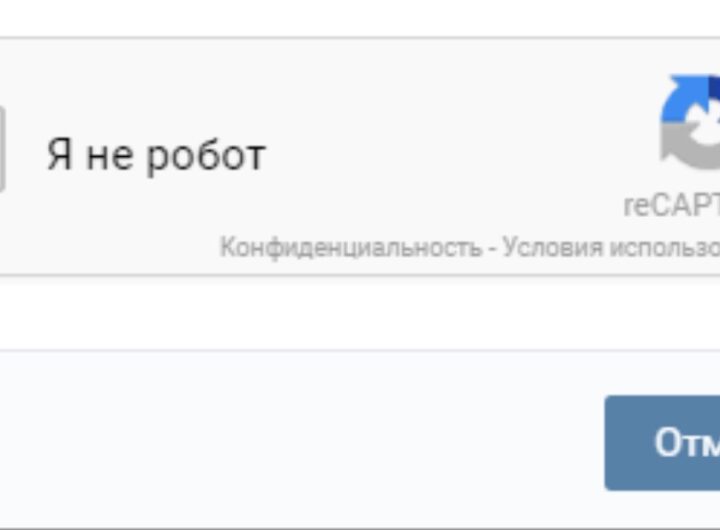
Так виглядає справжня сторінка — Вона не може видавати ніяких команд на виконання клавішами клавіатури‼️‼️‼️
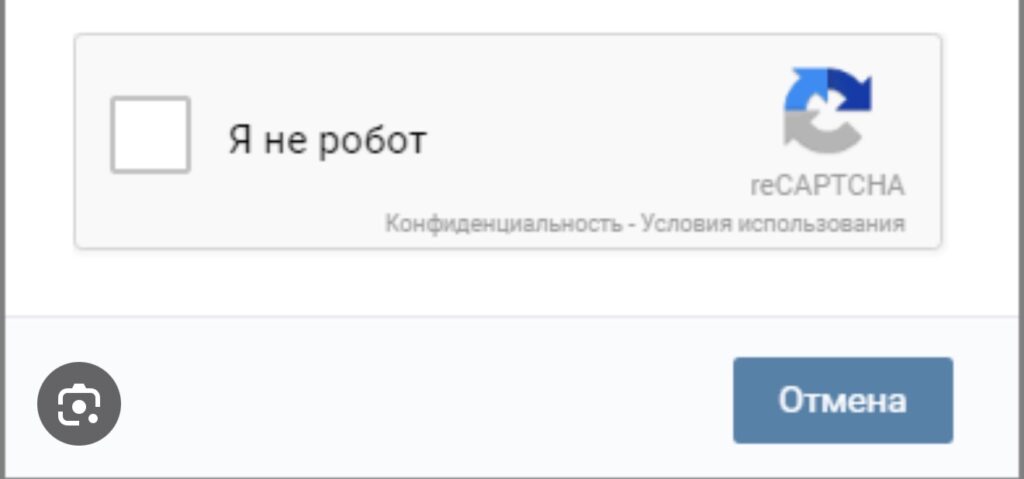
Будьте обережні!
Розповідаємо далі докладно про Фейкові сторінки — фальшиві CAPTCHA на українських сайтах:
В Україні зафіксували масштабну кіберзагрозу: понад 100 вебсайтів виявилися скомпрометованими та використовуються для поширення шкідливого програмного забезпечення. Зловмисники маскують атаку під звичайну перевірку безпеки «Я не робот», знайому багатьом інтернет-користувачам. Проте замість стандартного підтвердження відвідувача сторінка пропонує виконати певні дії на комп’ютері з Windows, які можуть призвести до зараження пристрою.
Ключова небезпека полягає в тому, що людину фактично переконують самостійно запустити шкідливий код. Для цього використовують звичні інструменти операційної системи — вікно «Виконати», командний рядок CMD або PowerShell.
Про виявлену кампанію повідомляли з посиланням на Державну службу спеціального зв’язку та захисту інформації України. За даними фахівців, із цією активністю пов’язують групу, позначену як UAC-0277.
Як працює шахрайська схема з перевіркою «Я не робот»
Механізм атаки побудований на довірі користувачів до знайомих елементів інтернету. Під час відвідування певного вебресурсу людина може побачити сторінку, оформлену як перевірка Cloudflare або інша CAPTCHA. Зазвичай такі інструменти використовують для відокремлення реальних відвідувачів від автоматизованих програм.
У звичайній ситуації користувачеві достатньо поставити позначку у відповідному полі, вибрати зображення або виконати іншу нескладну дію безпосередньо на вебсторінці.
У цій шахрайській кампанії сценарій інший. Відвідувачу пропонують нібито завершити перевірку, скопіювавши текст із вебсторінки, відкривши системний інструмент Windows і вставивши туди підготовлену команду. Після її виконання на комп’ютер може завантажитися та встановитися шкідливе програмне забезпечення.
Отже, зловмисники використовують не технічну складність, а маніпуляцію поведінкою людини. Користувач вважає, що проходить стандартну перевірку, і не усвідомлює, що фактично запускає процес зараження власного пристрою.
Які ознаки вказують на небезпечну CAPTCHA
Найважливіше правило кібербезпеки в цій ситуації — не виконувати системні команди, запропоновані сайтом під приводом підтвердження особи або перевірки «Я не робот».
Особливу підозру мають викликати інструкції, які пропонують:
- натиснути комбінацію клавіш Win+R;
- відкрити системне вікно «Виконати»;
- запустити командний рядок CMD;
- відкрити PowerShell;
- скопіювати текст із вебсторінки та вставити його в системний інструмент;
- запустити невідому команду або підтвердити її виконання.
Якщо сайт пропонує подібну послідовність дій, не продовжуйте перевірку. Закрийте сторінку, не копіюйте запропонований текст і не запускайте невідомі команди.
Важливо розуміти: сама по собі комбінація Win+R не є шкідливою, як і відкриття CMD або PowerShell. Небезпека полягає у виконанні команди, походження та призначення якої користувач не перевірив.
Також не варто покладатися лише на знайому назву або адресу вебсайту. Навіть ресурс, яким людина раніше регулярно користувалася, може бути зламаний і використаний для розміщення шахрайського вмісту.
Чому підроблена сторінка з’являється не в усіх відвідувачів
Одна з особливостей цієї кампанії — вибіркове відображення шкідливої сторінки. За інформацією CERT-UA, атака орієнтована на користувачів комп’ютерів під управлінням Windows, а підроблена CAPTCHA демонструється не кожному відвідувачу зараженого ресурсу.
Значення може мати й спосіб переходу на сайт. Зокрема, фахівці повідомляли про випадки, коли небезпечна сторінка з’являлася після переходу з пошукових систем та інших сервісів, серед яких Google, DuckDuckGo, meta.ua і bigmir.net.
За наведеними даними, одному користувачеві така сторінка може показуватися не частіше двох разів протягом 12 годин.
Така вибірковість ускладнює виявлення проблеми. Власник сайту або спеціаліст із кібербезпеки може самостійно відкрити ресурс і побачити звичайну сторінку, тоді як іншим відвідувачам демонструватиметься шахрайська перевірка.
Саме тому відсутність підозрілих елементів під час одного перегляду ще не означає, що вебресурс повністю безпечний.
Яке шкідливе програмне забезпечення використовують зловмисники
У повідомленні про кампанію згадується LUNEXSTEALER — шкідливе програмне забезпечення, призначене для викрадення інформації з пристрою.
Після успішного виконання небезпечної команди наслідки можуть виходити далеко за межі звичайних проблем із роботою комп’ютера. Зловмисники можуть намагатися отримати доступ до даних, які зберігаються на пристрої або використовуються під час роботи в інтернеті.
Окрема загроза пов’язана з можливістю викрадення облікових даних. Під ризиком можуть опинитися логіни, паролі, історія відвідування вебсайтів та інша інформація, яка дає змогу отримати доступ до особистих чи робочих облікових записів.
Крім того, за описом фахівців, у межах атаки можуть використовуватися механізми маскування шкідливих компонентів під звичайні файли. Також повідомлялося про використання вразливостей системних драйверів Windows, що може ускладнювати виявлення та блокування загрози.
Це означає, що користувач не обов’язково відразу помітить зараження. Відсутність очевидних збоїв у роботі комп’ютера не є надійним підтвердженням того, що пристрій не скомпрометований.
Небезпечне розширення може маскуватися під Microsoft Office Word Editor
Ще один елемент описаної схеми — можливе встановлення браузерного розширення з назвою «Microsoft Office Word Editor».
Назва створює враження, що це легітимний інструмент Microsoft, пов’язаний із документами або редагуванням текстів. Однак у межах цієї кампанії йдеться про шкідливий компонент, який може використовуватися для збору інформації.
За даними повідомлення, таке розширення здатне викрадати облікові дані та історію перегляду вебсторінок. Також описується ризик отримання зловмисниками можливості віддаленого керування зараженим комп’ютером.
Якщо подібний компонент потрапить на пристрій, загроза може стосуватися не лише браузера. Викрадені дані потенційно можуть використовуватися для подальших спроб доступу до особистих профілів, електронної пошти та інших ресурсів, якими користується людина.
Водночас сама назва розширення не є достатньою підставою стверджувати, що будь-який додаток із подібним найменуванням шкідливий. Важливі джерело встановлення, розробник, дозволи та фактична поведінка програми.
Навіщо зловмисники використовують блокчейн
За інформацією CERT-UA, інфраструктура цієї кампанії використовує технологію блокчейн, зокрема мережі Polygon та Ethereum.
У контексті кіберзлочинності такі технології можуть застосовуватися як частина механізмів керування інфраструктурою атаки. Це дозволяє зловмисникам змінювати окремі параметри своєї діяльності та ускладнювати протидію.
У поєднанні з вибірковим показом підробленої CAPTCHA, маскуванням шкідливих файлів і використанням вразливостей системних компонентів це створює багаторівневу схему.
Для пересічного користувача все може починатися з цілком звичного повідомлення «Я не робот». Однак за зовнішньо знайомим інтерфейсом приховується механізм, спрямований на зараження комп’ютера та отримання доступу до інформації.
Як захистити свій комп’ютер від такої атаки
Найефективніший перший крок — не виконувати інструкцій, які змушують вручну запускати команди на комп’ютері для проходження CAPTCHA.
Дотримуйтеся таких рекомендацій:
1. Не запускайте невідомі команди. Якщо вебсайт просить відкрити Win+R, CMD або PowerShell і вставити туди скопійований текст, припиніть взаємодію зі сторінкою.
2. Закривайте підозрілі вебсторінки. Не намагайтеся завершити перевірку за будь-яку ціну. Якщо процедура виходить за межі звичайних дій у браузері, це привід насторожитися.
3. Перевіряйте встановлені розширення. Переглядайте список додатків у браузері та звертайте увагу на невідомі компоненти, які з’явилися без вашої свідомої згоди. Не видаляйте легітимні програми лише через схожу назву — спочатку перевірте їхнє походження.
4. Використовуйте актуальні засоби захисту. Оновлюйте Windows, браузер та захисне програмне забезпечення. Оновлення допомагають усувати відомі вразливості, хоча не можуть гарантувати абсолютного захисту від усіх атак.
5. Обмежуйте встановлення неперевірених програм. У корпоративному середовищі доцільно застосовувати політики, які обмежують установлення MSI-пакетів без адміністративних прав, якщо це відповідає потребам організації.
6. Застосовуйте механізми блокування вразливих драйверів. У повідомленні фахівців окремо згадується Microsoft Vulnerable Driver Blocklist — механізм, який допомагає блокувати відомі вразливі драйвери. Його використання та налаштування варто узгоджувати з конфігурацією пристрою й актуальними рекомендаціями Microsoft.
7. У корпоративних системах контролюйте браузерні розширення. Фахівцям з інформаційної безпеки варто розглянути використання списків дозволених розширень. Такий підхід дає змогу обмежити встановлення додатків лише перевіреними компонентами.
Якщо ви вже виконали команду з підозрілого сайту, не варто обмежуватися простим закриттям браузера. Припиніть введення паролів на цьому пристрої, перевірте систему за допомогою надійних засобів захисту та зверніться до спеціаліста з кібербезпеки. Якщо є підозра на викрадення облікових даних, змініть паролі з іншого, завідомо чистого пристрою та перевірте активні сеанси й налаштування багатофакторної автентифікації.
Що робити власникам сайтів, які могли бути зламані
Ця загроза стосується не лише людей, які відвідують вебресурси. Власники сайтів також можуть стати непрямими учасниками інциденту: зловмисники використовують скомпрометований ресурс для поширення небезпечного вмісту.
При цьому сайт може продовжувати відкриватися та зовні працювати нормально. Шкідлива сторінка може відображатися лише за певних умов, тому звичайного перегляду головної сторінки недостатньо для повноцінної перевірки.
Якщо адміністратор виявив підроблену CAPTCHA або має підстави підозрювати стороннє втручання, потрібно якнайшвидше розпочати перевірку вебресурсу та повідомити про інцидент відповідні фахівцям.
У повідомленні, на яке посилається матеріал, CERT-UA вказує адресу для звернення: cert@cert.gov.ua. Фахівці можуть надати рекомендації щодо реагування та очищення сайту від шкідливого коду.
Власникам ресурсів також варто перевірити облікові записи адміністраторів, оновлення програмного забезпечення сайту, підозрілі зміни у файлах і сторонні компоненти. Якщо виявлено компрометацію, важливо не просто прибрати видимий фрагмент підробленої сторінки, а встановити причину проникнення та усунути її.
Головне: справжня перевірка не повинна змушувати вас запускати команди Windows
Повідомлення про понад 100 скомпрометованих вебсайтів в Україні демонструє, наскільки легко звичайний елемент інтернету може стати інструментом кіберзлочинців.
Шахрайська схема розрахована на те, що людина довіриться знайомому напису «Я не робот» і без додаткових запитань виконає інструкції на екрані. Саме тому важливо звертати увагу не лише на вигляд сторінки, а й на дії, яких вона вимагає.
Запам’ятайте головне правило: не вставляйте невідомий текст у CMD або PowerShell і не запускайте команди через Win+R за вказівкою вебсайту для проходження CAPTCHA. Якщо перевірка вимагає таких дій, припиніть її та закрийте сторінку.
Знайомий дизайн, назва відомого сервісу або звична адреса сайту не гарантують безпеки, якщо сам вебресурс був зламаний. Обережність, актуальні оновлення та уважне ставлення до незвичних інструкцій залишаються важливими складовими захисту персональних даних і пристроїв.
Джерело вихідного повідомлення: матеріал про попередження CERT-UA, поширений із посиланням на Державну службу спеціального зв’язку та захисту інформації України.